

OSForensics consente di identificare file e attività sospette tramite la corrispondenza degli hash, il confronto delle firme delle unità, le e-mail, la memoria e i dati binari. Permette di estrarre rapidamente prove forensi dai computer grazie a funzionalità avanzate di ricerca e indicizzazione dei file e di gestire questi dati in modo efficace.
Scopri prove forensi più velocemente
Trova i file più velocemente, cerca per nome file, dimensione e data
Cerca all’interno del contenuto dei file utilizzando il motore di ricerca Zoom
Cerca negli archivi email di Outlook, Thunderbird, Mozilla e altro
Recupera e cerca file eliminati
Scopri l’attività recente di visite a siti web, download e accessi
Raccogli informazioni dettagliate sul sistema
Recupero password dai browser web, decrittazione di documenti Office
Scopri e rivela aree nascoste nel tuo disco rigido
Esplora le copie shadow del volume per visualizzare le versioni precedenti dei file
Identifica file e attività sospette
Verifica e abbina i file con hash MD5, SHA-1 e SHA-256
Trova file con nomi errati il cui contenuto non corrisponde all’estensione
Crea e confronta le firme delle unità per identificare le differenze
Il visualizzatore della cronologia fornisce una rappresentazione visiva dell’attività di sistema nel tempo
Visualizzatore di file in grado di visualizzare flussi, dati esadecimali, testo, immagini e metadati
Visualizzatore di email in grado di visualizzare i messaggi direttamente dall’archivio
Visualizzatore del registro per un facile accesso ai file hive del registro di sistema di Windows
Browser del file system per la navigazione simile a Esplora risorse dei file system supportati su unità fisiche, volumi e immagini
Visualizzatore di dischi raw per navigare e cercare tra i byte raw del disco su unità fisiche, volumi e immagini
Browser Web per esplorare e acquisire contenuti online per la gestione delle prove offline
Visualizzatore di ThumbCache per esplorare il database della cache delle miniature di Windows alla ricerca di immagini/file che potrebbero essere stati presenti nel sistema
Browser di database SQLite per visualizzare e analizzare il contenuto dei file di database SQLite
Visualizzatore ESD per visualizzare e analizzare il contenuto dei file di database ESE DB (.edb), un formato di archiviazione comune utilizzato da diverse applicazioni Microsoft
Visualizzatore di Prefetch per identificare l’ora e la frequenza delle applicazioni in esecuzione sul sistema e quindi registrate dal Prefetcher del sistema operativo
Visualizzatore Plist per visualizzare il contenuto dei file Plist comunemente utilizzati da MacOS, OSX e iOS per memorizzare le impostazioni
Visualizzatore $UsnJrnl per visualizzare le voci memorizzate nel registro USN, utilizzato da NTFS per tenere traccia delle modifiche al volume
Gestisci i tuoi dati digitali Indagine
La gestione dei casi consente di aggregare e organizzare risultati ed elementi del caso.
I report dei casi in formato HTML forniscono un riepilogo di tutti i risultati e gli elementi associati a un caso.
Gestione centralizzata dei dispositivi di archiviazione per un accesso agevole a tutte le funzionalità di OSForensics.
Creazione di immagini disco per creare/ripristinare una copia esatta di un dispositivo di archiviazione.
Ricostruzione di array RAID da singole immagini disco.
Installazione di OSForensics su un’unità flash USB per una maggiore portabilità.
Mantenimento di un registro sicuro delle attività svolte durante l’indagine.
Edizioni Professional e Avviabile
Le edizioni Professional e Avviabile di OSForensics offrono numerose funzionalità non disponibili nell’edizione gratuita, tra cui:
Importazione ed esportazione di set di hash
Raccolta personalizzabile di informazioni di sistema
Nessun limite al numero di casi gestiti tramite OSForensics
Ripristino di più file eliminati in un’unica operazione
Elenco e ricerca di flussi di file alternativi
Ordinamento di file immagine per colore
Indicizzazione e ricerca su disco non limitate a un numero fisso di file
Nessuna filigrana sulle acquisizioni web
Accelerazione multi-core per la decrittazione dei file
Raccolta personalizzabile di informazioni di sistema
Visualizzazione delle voci $I30 della directory NTFS per identificare potenziali file nascosti/eliminati
Requisiti di sistema
Windows 7, Win 8, Win 10, Win 11
Windows Server 2012, 2016, 2019, 2022
Supporto a 64 bit, supporto a 32 bit obsoleto
Minimo 2 GB di RAM (16 GB o più consigliati)
500 MB di spazio libero su disco, oppure eseguibile da unità USB
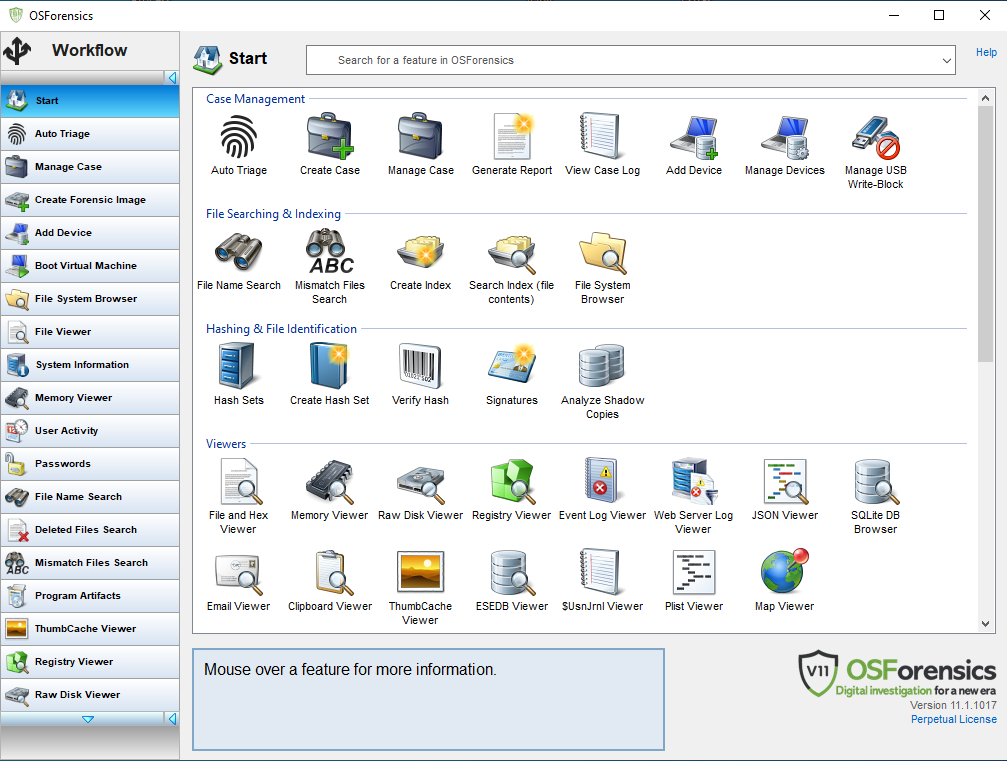
Screen :
Download :
https://filecrypt.cc/Container/93E38F01A6.html
Scrivi un commento